
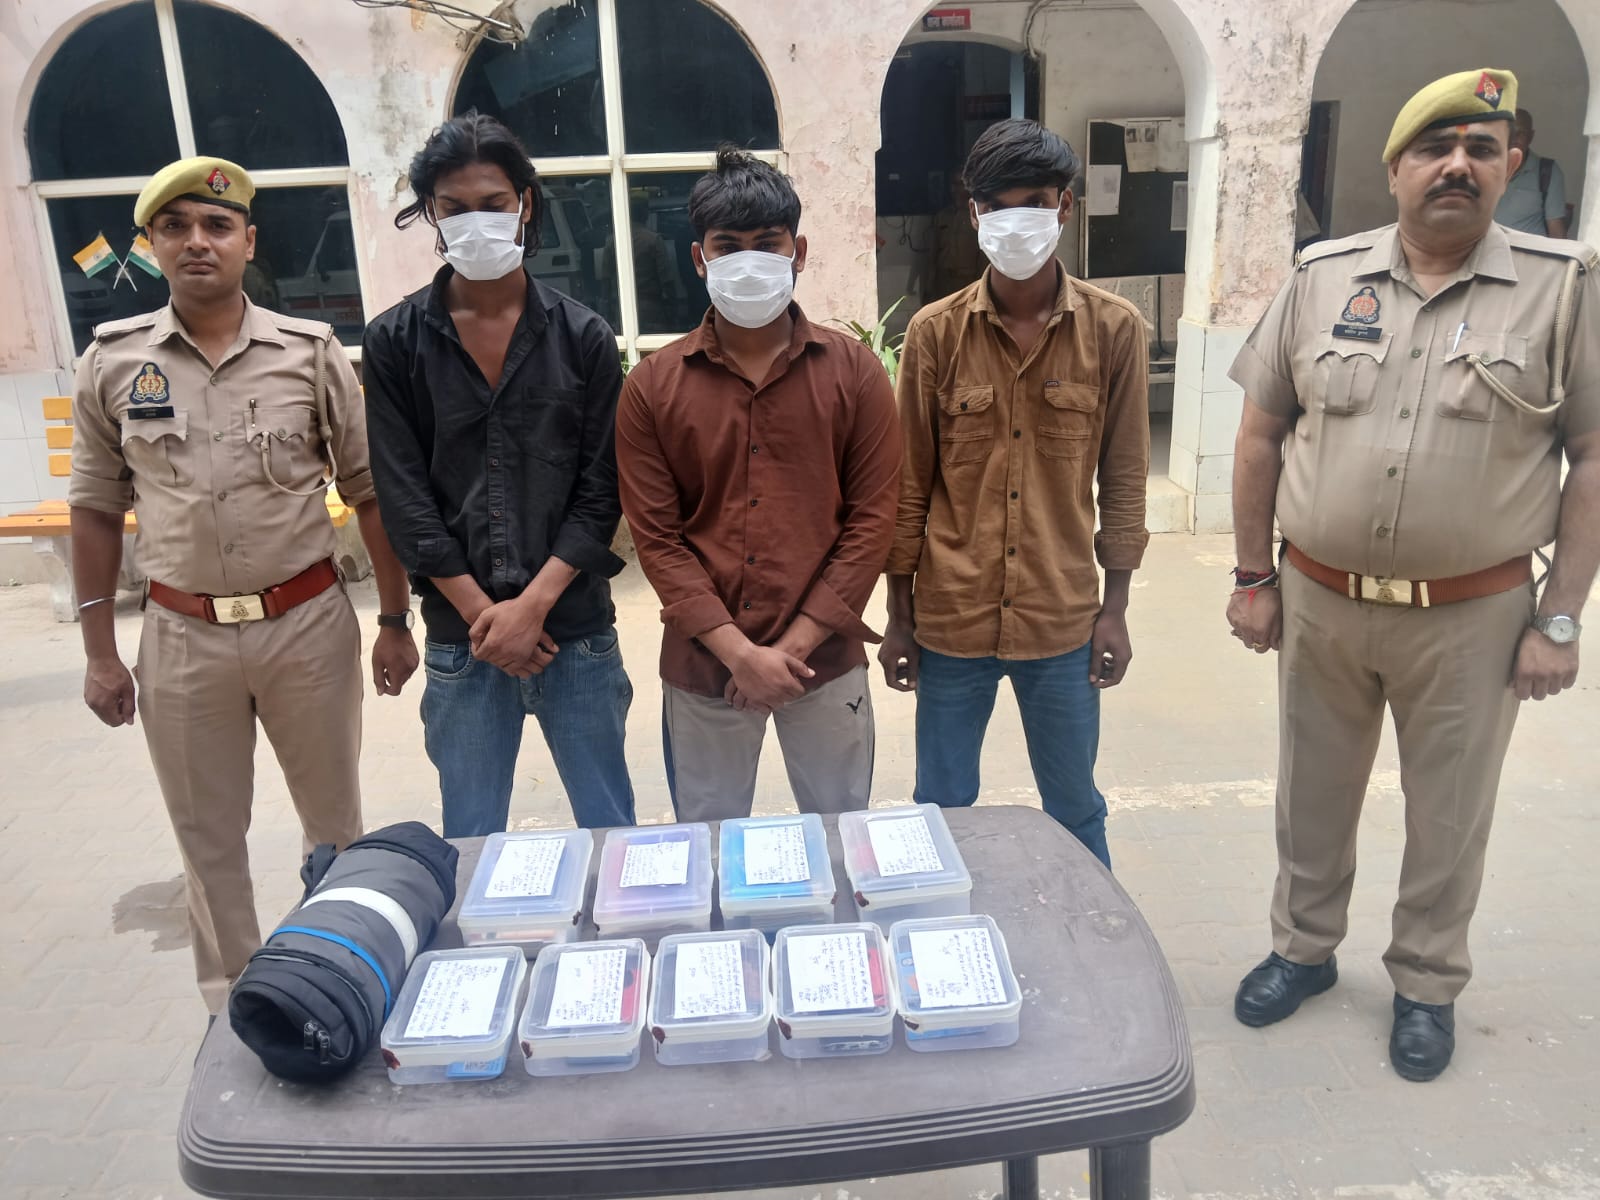
तीन साइबर अपराधियों की गिरफ्तारी से देश की डिजिटल सुरक्षा को नई चुनौती का सामना करना पड़ा है। 12 अक्टूबर 2026 को दिल्ली के नयी दिल्ली पुलिस के साइबर विभाग ने एक बड़े पैमाने पर ऑपरेशन के तहत तीन संदिग्धों को गिरफ्तार किया, जिन्हें कथित तौर पर लाखों रुपये की वैधता से वंचित करने वाली जालसाजी और फिशिंग योजनाओं के लिए जिम्मेदार माना जाता है। यह कदम राष्ट्रीय साइबर सुरक्षा एजेंसियों द्वारा बढ़ती हुई डिजिटल अपराध की लहर पर काबू पाने के प्रयासों का एक हिस्सा है। इन गिरफ्तारियों के बाद, संबंधित अधिकारियों ने बताया कि जांच अभी भी जारी है और अधिक विस्तृत जानकारी सार्वजनिक की जाएगी।
साइबर सुरक्षा की नई चुनौती: तीन अपराधियों का गिरफ्तारी
गिरफ्तारी के दौरान यह स्पष्ट हुआ कि इन तीनों संदिग्धों ने एक परिष्कृत नेटवर्क का इस्तेमाल कर बैंक खातों से अवैध रूप से धन निकालने का प्रयास किया था। पुलिस के मुताबिक, इनका लक्ष्य मुख्य रूप से छोटे और मध्यम उद्यमों के वित्तीय खातों पर था, जहाँ से वे फर्जी चालान और नकली बैंक स्टेटमेंट के माध्यम से धन निकालते थे। इस ऑपरेशन में नयी दिल्ली के साइबर पुलिस के साथ-साथ राष्ट्रीय साइबर अपराध केंद्र (NCC) के विशेषज्ञों ने भी सहयोग किया। गिरफ्तारी के समय, संदिग्धों के पास कई मोबाइल उपकरण और लैपटॉप थे, जिन पर जालसाजी सॉफ्टवेयर और क्रैकिंग टूल्स के निशान मिले।
डिजिटल अपराध की परछाई: केस के प्रमुख तथ्य
जांच में पाया गया कि इस जालसाजी अभियान का आरम्भ एक छोटे से समूह से हुआ था, जो बाद में तीन प्रमुख अपराधियों में विभाजित हो गया। इन तीनों में से एक ने सोशल मीडिया प्लेटफॉर्म पर नकली प्रोफाइल बनाकर उपयोगकर्ताओं को फिशिंग लिंक भेजे, जबकि दूसरे ने बैंक के एटीएम नेटवर्क में कमजोरियों का फायदा उठाया। तीसरे संदिग्ध ने डेटा एन्क्रिप्शन और डिक्रिप्शन के लिए विशेष प्रोग्राम का उपयोग किया। इन सब गतिविधियों के दौरान, अपराधियों ने अपनी पहचान छिपाने के लिए VPN और प्रॉक्सी सर्वर का इस्तेमाल किया, जिससे ट्रेसिंग और पहचान करना कठिन हो गया था। पुलिस ने बताया कि यह केस डिजिटल अपराध के एक नए रूप को उजागर करता है, जहाँ परिष्कृत तकनीक और मानवीय चतुराई का संयोजन होता है।
कानून के कार्यवाही: जांच और अभियोजन का मार्ग
नयी दिल्ली पुलिस के साइबर विभाग ने इस मामले में ‘कम्प्यूटर इमोबिलाइज़ेशन एक्ट’ और ‘हैकिंग एक्ट’ के तहत कार्रवाई की है। गिरफ्तार किए गए संदिग्धों पर अब तक 12 आरोप पत्र दायर किए जा चुके हैं, जिनमें से कई पर ‘कम्प्यूटर फसिलिटी’ से जुड़ी अपराध की सजा का सामना करना पड़ेगा। इसके अलावा, पुलिस ने संबंधित बैंक और वित्तीय संस्थानों के साथ मिलकर यह सुनिश्चित किया है कि भविष्य में ऐसी घटनाएँ न हों। जांच के दौरान, अधिकारियों ने डिजिटल फॉरेंसिक टूल्स का इस्तेमाल कर अपराधियों के डिवाइस से सबूत इकट्ठा किए हैं। ये सबूत आगामी अदालत में साक्ष्य के रूप में पेश किये जाएँगे, जिससे न्याय सुनिश्चित हो सके।
भविष्य के लिए चेतावनी: नागरिकों को क्या ध्यान रखना चाहिए
इस घटना से यह स्पष्ट है कि डिजिटल दुनिया में सुरक्षा जागरूकता अत्यंत आवश्यक है। नागरिकों को अपने बैंक खातों के पासवर्ड को नियमित रूप से बदलना चाहिए और दो-कारक प्रमाणीकरण (2FA) का उपयोग करना चाहिए। फिशिंग ईमेल या अनजान स्रोत से आने वाले लिंक पर क्लिक करने से पहले उसकी वैधता की जाँच करनी चाहिए। इसके अलावा, सरकारी और बैंकिंग वेबसाइटों पर हमेशा HTTPS प्रोटोकॉल का प्रयोग होना चाहिए। साइबर अपराधी लगातार अपनी रणनीतियाँ बदलते रहते हैं, इसलिए सतर्क रहना और नवीनतम सुरक्षा अपडेट्स को अपनाना अनिवार्य है।
निष्कर्ष
तीन साइबर अपराधियों की गिरफ्तारी से यह स्पष्ट हो गया कि डिजिटल सुरक्षा केवल तकनीक पर निर्भर नहीं है, बल्कि नागरिकों की सतर्कता और कानूनी प्रावधानों पर भी निर्भर करती है। इस ऑपरेशन ने दिखाया कि यदि कानून प्रवर्तन एजेंसियाँ और नागरिक मिलकर काम करें तो साइबर अपराध को रोका जा सकता है। आगे चलकर, सरकार और निजी क्षेत्र को मिलकर साइबर शिक्षा और जागरूकता कार्यक्रमों को बढ़ावा देना होगा, ताकि भविष्य में ऐसी घटनाएँ कम हो सकें और डिजिटल इकोसिस्टम सुरक्षित बना रहे।