
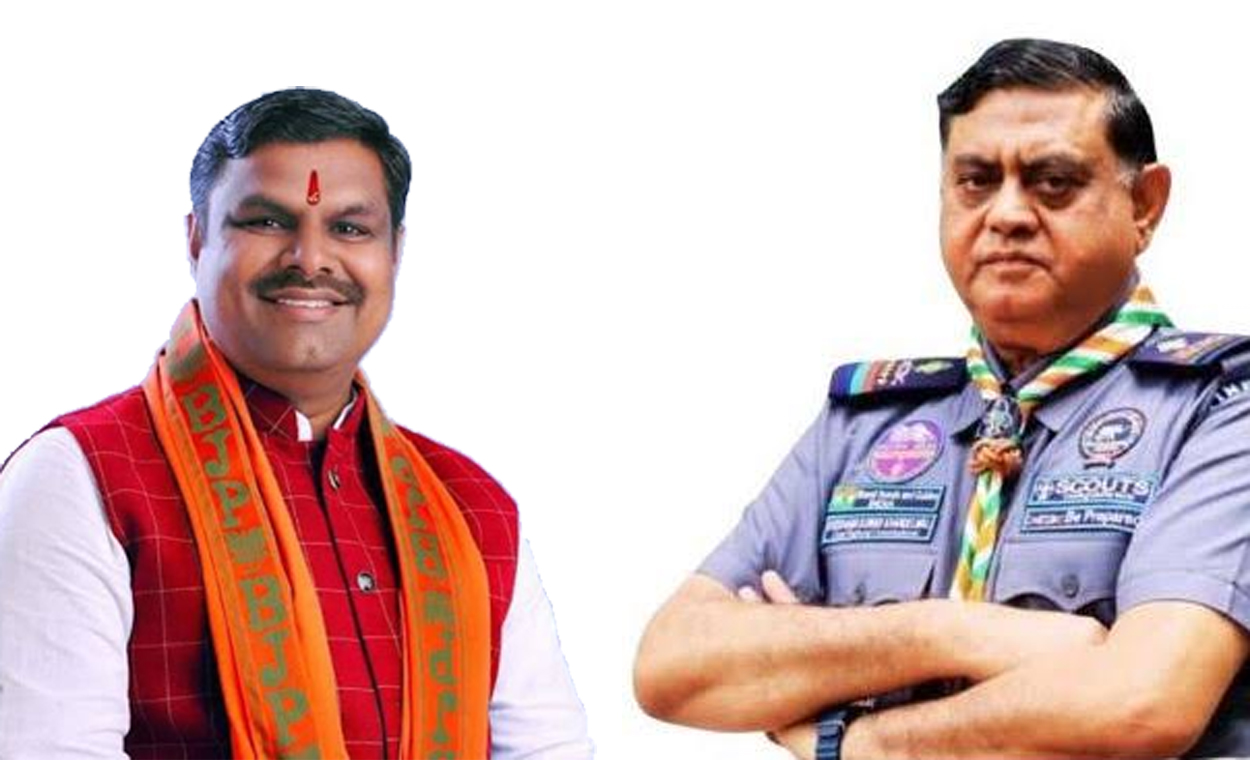
स्कूल शिक्षा मंत्री गजेंद्र यादव और मुख्य राष्ट्रीय आयुक्त डॉ. के.के. खंडेलवाल की फाइलें फाेटी गई हैं, जिससे शिक्षा क्षेत्र में सुरक्षा और गोपनीयता के प्रति चिंता बढ़ गई है। इस घटना के पीछे प्रशासनिक ढांचे, डिजिटल अवसंरचना और व्यक्तिगत डेटा सुरक्षा के सवाल खड़े हुए हैं। फाइलों में क्या-क्या जानकारी है, किसने इसे फाेटा है, और इसके क्या परिणाम हो सकते हैं – इन सभी पहलुओं पर गहराई से नज़र डालते हैं।
फाइल फाेटे की झलक: मंत्री गजेंद्र यादव के दस्तावेज़
गजेंद्र यादव की फाइलों में व्यक्तिगत संपर्क विवरण, बैंक खाता जानकारी, तथा कुछ सरकारी बैठकों के मिनट्स शामिल थे। फाइलों के कुछ हिस्सों में उनकी निजी फ़ोटो और सोशल मीडिया प्रोफाइल के लिंक भी थे। इन दस्तावेज़ों के फाेटे से यह स्पष्ट हुआ कि सरकारी दस्तावेज़ों की सुरक्षा में अभी भी कमजोरियाँ मौजूद हैं। फाइलों के अंदर के डेटा से पता चलता है कि डिजिटल प्रबंधन प्रणाली में पर्याप्त एन्क्रिप्शन और मल्टी-फैक्टर ऑथेंटिकेशन का अभाव था, जिससे अनधिकृत पहुँच संभव हुई।
डॉ. खंडेलवाल की संवेदनशील जानकारी का खुलासा
मुख्य राष्ट्रीय आयुक्त डॉ. के.के. खंडेलवाल की फाइलों में राष्ट्रीय स्तर पर शिक्षा नीतियों के मसौदे, बजट आवंटन की रिपोर्ट और संवेदनशील सरकारी संवाद शामिल थे। फाइलों के कुछ हिस्सों में खंडेलवाल के व्यक्तिगत स्वास्थ्य रिकॉर्ड और परिवार के सदस्यों की जानकारी भी मिली। इन दस्तावेज़ों के खुलासे से न केवल खंडेलवाल की व्यक्तिगत गोपनीयता का उल्लंघन हुआ, बल्कि राष्ट्रीय शिक्षा नीति के संवेदनशील पहलुओं पर भी प्रकाश डाला गया। इससे शिक्षा मंत्रालय के भीतर डेटा प्रबंधन और सुरक्षा प्रक्रियाओं पर सवाल उठे हैं।
सुरक्षा उल्लंघन के पीछे के कारण और प्रभाव
इस घटना के पीछे मुख्य कारणों में कमजोर साइबर सुरक्षा नीतियाँ, पुरानी आईटी अवसंरचना और कर्मचारियों की जागरूकता की कमी शामिल हैं। फाइलों के फाेटे से यह भी स्पष्ट हुआ कि कुछ कर्मचारियों ने अनधिकृत सॉफ़्टवेयर का उपयोग किया, जिससे डेटा लीक संभव हुआ। इस उल्लंघन का प्रभाव शिक्षा नीति निर्माण, बजट आवंटन और सार्वजनिक विश्वास पर गहरा पड़ा है। साथ ही, यह घटना अन्य सरकारी विभागों के लिए भी चेतावनी बन गई है, जिससे व्यापक साइबर सुरक्षा ऑडिट की माँग बढ़ी है।
कानूनी और नीति सुधार की तत्काल आवश्यकता
फाइलों के फाेटे के बाद, शिक्षा मंत्रालय को तुरंत साइबर सुरक्षा ढांचे का पुनर्मूल्यांकन करना आवश्यक है। राष्ट्रीय स्तर पर डेटा प्रबंधन मानक स्थापित करने, कर्मचारियों के लिए नियमित प्रशिक्षण कार्यक्रम लागू करने और एन्क्रिप्शन तथा बैकअप सिस्टम को सुदृढ़ करने की ज़रूरत है। साथ ही, ऐसे उल्लंघन के लिए कानूनी दायित्व और दंड प्रणाली को कड़ा करना चाहिए, ताकि भविष्य में ऐसी घटनाओं से बचा जा सके।
निष्कर्ष
गजेंद्र यादव और डॉ. खंडेलवाल की फाइलों के फाेटे से शिक्षा क्षेत्र में डेटा सुरक्षा के प्रति जागरूकता बढ़ी है। यह घटना हमें याद दिलाती है कि संवेदनशील सरकारी दस्तावेज़ों की सुरक्षा के लिए तकनीकी, नीतिगत और मानव संसाधन दोनों पहलुओं पर समान ध्यान देना अनिवार्य है। यदि शिक्षा मंत्रालय और अन्य सरकारी निकाय इस अवसर का उपयोग कर अपनी साइबर सुरक्षा नीतियों को सुदृढ़ करते हैं, तो वे भविष्य में ऐसी घटनाओं से सुरक्षित रह सकेंगे और सार्वजनिक विश्वास को पुनःस्थापित कर सकेंगे।